第4章 情報通信ネットワークとデータの活用
デジタル署名と電子証明書(ハッシュ値・認証局・SSL/TLS)
ネットで届いたメッセージは、本当にその人が送ったものでしょうか。とちゅうで書きかえられていないでしょうか。このページでは、ハッシュ値、デジタル署名、認証局と電子証明書、Webの通信を守る SSL/TLS(鍵のマーク)のしくみを、図と動く部品で1つずつ確かめます。
説明
1. 「本物?」「書きかえられていない?」という問題
部活の連絡がネットで届いたとします。「集合は10時」と書いてあっても、受け取った人には、本当に部長が送ったのか、とちゅうでだれかが書きかえていないかが見えません。
本人のふりをしてメッセージを送ることをなりすまし、とちゅうで中身を書きかえることを改ざんと呼びます。暗号化(前の単元)は中身を読まれないようにする技術でした。でも暗号化だけでは、「だれが作ったか」「書きかえられていないか」までは確かめられません。この単元では、それを確かめる技術を学びます。
なりすましのイメージ(素材集の絵)
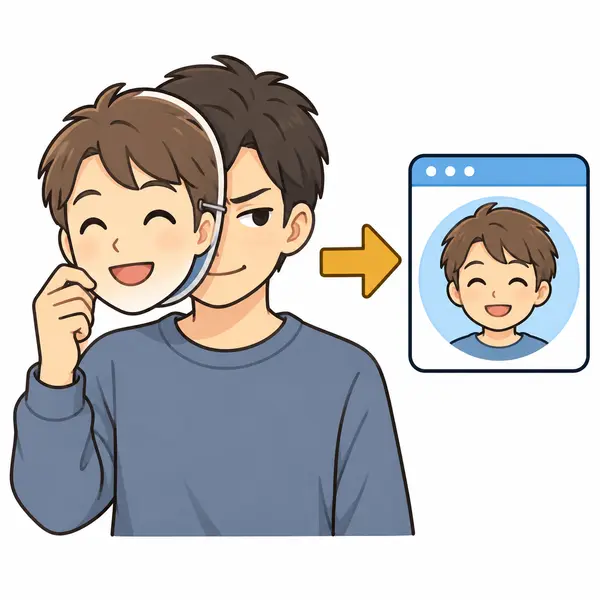
なりすまし=本人のふり、改ざん=中身の書きかえ。暗号化だけでは防げない。
2. ハッシュ値:データから作る「指紋」
データを決まった計算に通すと、短い値が一つ決まります。この計算をハッシュ関数、出てきた値をハッシュ値と呼びます。人の指紋のように、データが違えば、ほぼ確実に違う値になるのが特徴です。よく使われる SHA-256(シャー・にごろく)というハッシュ関数では、ハッシュ値はいつも 256ビット(16進数で64桁)です。
ハッシュ値には、次の性質があります。
- 同じデータからは、いつも同じハッシュ値が出る。
- 1文字でも違うと、ほぼ全部のけたが変わった別のハッシュ値になる(どこが変わったかも分からないほど変わる)。
- データが長くても短くても、ハッシュ値の長さは同じ。
- ハッシュ値から元のデータを計算で戻すことはできない(一方向)。
- 同じハッシュ値になる別のデータを見つけることは、事実上できない(そういう組は理論上はあるが、安全なハッシュ関数では見つけるのが極めて難しい)。
ハッシュ値は「データの指紋」。1文字変わるだけで値が大きく変わり(多くのけたが変わる)、元には戻せない。
3. ハッシュ値を比べれば、書きかえが分かる
ハッシュ値を使うと、書きかえを見つけられます。送る側は文書と一緒に、その文書のハッシュ値も送ります。受け取る側は、届いた文書から自分でハッシュ値を計算し、届いたハッシュ値と比べます。一致すれば、文書は書きかえられていません。1文字でも変わっていれば、ハッシュ値はまったく違う値になるので、すぐ分かります。
ただし、これだけでは足りません。書きかえる人が、文書を書きかえたうえで、ハッシュ値も計算し直して取りかえると、受け取る側では一致してしまいます。ハッシュ関数はだれでも使えるからです。そこで、「本人にしか作れない印」をハッシュ値に付けます。それがデジタル署名です。
4. デジタル署名:秘密鍵で署名し、公開鍵で確かめる
公開鍵暗号では、鍵が公開鍵(だれに知られてもよい)と秘密鍵(本人だけが持つ)の組になっていました。デジタル署名は、この組を暗号化のときと逆の向きに使います。
- 送る人(Aさん)は、文書のハッシュ値を作り、自分の秘密鍵を使って署名にする(教科書では「秘密鍵で暗号化する」と書かれることが多い)。
- 文書と署名を一緒に送る。
- 受け取る人(Bさん)は、届いた文書から自分でハッシュ値を計算する。
- 署名をAさんの公開鍵で処理して、中のハッシュ値を取り出す。
- 2つのハッシュ値を比べる。
(ここでは、教科書でよく使われる形で説明しています。方式によっては「取り出す」形にならないものもありますが、届いた文書・署名・公開鍵を使って確かめることは同じです。)
一致すれば、署名は Aさんの秘密鍵で作られたもの(なりすましでない)で、文書は書きかえられていないと分かります。Aさんの秘密鍵はAさんしか持っていないので、ほかの人は正しい署名を作れません。紙の書類にする手書きのサインやはんこを、デジタルで行うものです。デジタル署名は、電子署名(本人が作ったことと書きかえがないことを確かめるしくみ全体)の代表的な方式です。
署名は送る人の秘密鍵で作り、送る人の公開鍵で確かめる。暗号化(受け取る人の公開鍵で暗号化)と向きが逆。
5. その公開鍵は本物? 認証局と電子証明書
デジタル署名には、まだ弱点があります。Bさんが持っている「Aさんの公開鍵」が、実は C さんが「Aさんの公開鍵です」と言って配ったにせの公開鍵だったら、C さんの署名を「Aさんの署名」と信じてしまいます。
そこで、信用できる第三者の機関が、「この公開鍵は確かにAさんのものです」と証明します。この機関を認証局(CA)、証明する書類のデータを電子証明書(デジタル証明書)と呼びます。電子証明書には、持ち主、公開鍵、有効期限、発行した認証局が書かれ、認証局の秘密鍵で作った署名が付いています。受け取る人は、認証局の公開鍵でこの署名を確かめれば、中の公開鍵を信用できます。
紙の世界でいえば、はんこ(実印)が本物であることを役所の「印鑑登録証明書」で示すのと似ています(たとえです)。認証局の公開鍵そのものは、パソコンやスマホの OS・ブラウザにはじめから組み込まれています。
電子証明書=「この公開鍵はこの人のもの」という、認証局の署名つきの証明。
6. Webの鍵のマーク:SSL/TLS と HTTPS
Webサイトでパスワードやカード番号を入れるとき、アドレスが https:// で始まり、鍵のマークが出ているか確かめましょう(鍵のマークをやめて、別のアイコンを出すブラウザもあります。その場合は、アイコンを押して「保護された接続」などの表示を確かめます)。これは、ブラウザとWebサーバの通信が SSL/TLS(エスエスエル/ティーエルエス)というしくみで守られている印です。SSL は古い版の名前で、今使われているのは改良された TLS ですが、まとめて SSL/TLS と呼ぶことが多いです。SSL/TLS を使って Web のデータをやり取りするしくみを HTTPS と呼びます。
SSL/TLS は、この単元と前の単元で学んだ技術を組み合わせています。
- サーバは、自分の公開鍵が入った電子証明書をブラウザに送る。
- ブラウザは、認証局の公開鍵で証明書を確かめる。これで、つないだ相手が、そのアドレスの本当のサーバであること(なりすましたサーバでないこと)が分かる。
- 公開鍵暗号の技術を使って、2人だけが知る共通鍵を安全に決める。
- そのあとは、処理の速い共通鍵暗号で、入力した内容を暗号化してやり取りする。データには書きかえを見つけるための印も付けるので、とちゅうで書きかえられても気づける。
鍵のマークを確かめる場面(素材集の絵)
SSL/TLS = 電子証明書で相手を確かめ、公開鍵暗号で共通鍵を決め、共通鍵暗号で速く守る。
7. 鍵のマークがあれば安心? 気を付けること
鍵のマークが示すのは、「通信が暗号化されていること」と「つないだ相手が、そのアドレスの持ち主だと認証局が確かめていること」です。そのサイトが正しい運営者のもので、中身が安全だということまでは示しません。にせのサイトでも、自分のアドレスで証明書を取れば鍵のマークは出ます。
だから、アドレス(ドメイン名)が本物と同じかを自分の目で確かめましょう。メールやメッセージのリンクから開くより、ブックマークや公式のアプリから開くほうが安全です。また、ブラウザに「この接続ではプライバシーが保護されません」のような証明書の警告が出たら、そのまま進まないようにします。証明書の期限切れや、にせのサーバのおそれがあるからです。
にせのサイト(素材集の絵)
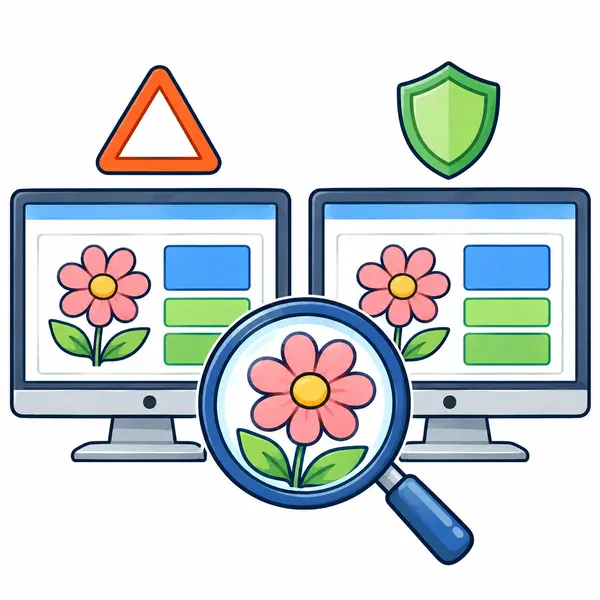
鍵のマーク=暗号化と、アドレスの持ち主の確認の印。正しい運営者のサイトかは、アドレスで確かめる。
8. まとめ:どの技術で、何を守る?
情報セキュリティでは、情報を見られない(機密性)、書きかえられない(完全性)ようにすることが大切でした。暗号化は「見られない」ため、ハッシュ値とデジタル署名は「書きかえられていない・本人が作った」ことを確かめるため、電子証明書は「公開鍵が本物」であることを確かめるためにあります。SSL/TLS は、それらを組み合わせて Web の通信を守ります。
デジタル署名は、ソフトウェアの更新ファイル(作った会社が本物か、書きかえられていないかを確かめる)、電子契約、行政への手続き(マイナンバーカードの署名用電子証明書)などにも使われています。
ひとことで言うとハッシュ値で書きかえを、秘密鍵の署名で本人を、電子証明書で公開鍵を確かめる。
例題
例題1 署名を確かめたら、一致しなかった
Bさんは、Aさんから署名つきの連絡を受け取りました。Aさんの公開鍵で署名から取り出したハッシュ値は 44a523e6738347…、届いた連絡の文から計算したハッシュ値は 89d130dc0a0c49… でした。Bさんはこの連絡をどう扱うべきですか。理由とともに答えましょう。
- 2つのハッシュ値が一致していません。
- 主に考えられるのは、(1) 送られたあとで、とちゅうで文が書きかえられた(改ざん)、(2) 署名が Aさんの秘密鍵で作られたものではない(なりすまし)、です。ほかに、署名のデータが壊れた、確かめに使った公開鍵が違っていた、という場合もあります。一致しないことだけでは、原因までは分かりません。
- どちらにしても、この連絡は信用できません。中身のとおりに動かず、電話や直接会うなど別の方法でAさんに確かめます。
例題2 ダウンロードしたファイルを確かめる
ある学校が、授業で使うアプリのファイルを配布ページで公開しています。ページには、ファイルの SHA-256 のハッシュ値(64桁)も書かれています。
(1) ダウンロードしたファイルのハッシュ値を自分で計算すると、ページの値と64桁すべて同じでした。何が分かりますか。
(2) この方法だけでは防げないのは、どんな場合ですか。
- (1) ハッシュ値は、データが1ビット変わるだけでも値が大きく変わります。64桁すべて同じなので、ダウンロードのとちゅうでファイルが壊れたり、書きかえられたりしていないと分かります。
- (2) 配布ページそのものが書きかえられ、ファイルとハッシュ値の両方が偽物に取りかえられた場合は、計算しても一致してしまいます(説明3の「ただし」と同じです)。
- そのため、配布ページは HTTPS で守り(鍵のマーク)、ファイルそのものにも作った人のデジタル署名を付けることが多いです。署名なら、作った人の秘密鍵がないと作れません。
練習
さわってみよう
ハッシュ値を計算してみよう
文を1文字だけ変えると、64桁のハッシュ値はどれくらい変わるでしょうか。予想してから、下のボタンを押したり、文を書きかえたりしてみましょう。文の終わりに「。」を足すだけでも試せます。
1文字変えただけで、64桁のほとんどが変わります(毎回、およそ60桁が変わります)。同じ文に戻すと、前とまったく同じ値に戻ります。長い文でも、ハッシュ値は64桁のままです。
デジタル署名を1手ずつ
「正しく届く」「とちゅうで書きかえ」「なりすまし」の3つの場面で、「次へ」を押して進めます。最後に B さんの2つのハッシュ値が一致するかどうかを、予想してから進めましょう。
一致するのは「Aさんの秘密鍵で署名し、そのあと文書が変わっていない」ときだけです。書きかえでも、なりすましでも、2つの値はずれます。
やってみよう(共通テスト形式)
このサイトで作った問題です(過去の試験問題ではありません)。
写真部の A さんは、市が開く写真コンテストに、Webサイトから作品を応募しようとしている。応募が終わると、主催者から「受付完了」の通知が、デジタル署名つきで届く。次は、A さんと先生の会話である。
A さん:応募ページのアドレスは https で始まっていて、鍵のマークも出ています。
先生:それは、ブラウザとサーバの間の通信が SSL/TLS で ア されているという意味だよ。ブラウザは、サーバから送られてきた イ を、ウ の公開鍵で確かめて、つないだ相手が本物のサーバかを調べているんだ。
A さん:受付完了の通知に付いている署名は、どうやって確かめるのですか。
先生:通知の文から計算したハッシュ値と、署名を エ で処理して取り出したハッシュ値をくらべるんだよ。
この単元が出た過去問の解説
ちょっと寄り道:豆知識・こぼれ話
試験に出るとはかぎりませんが、知っていると情報がもっと面白くなる話です。
ハッシュ値が同じ、違う2つのファイルが作られた
ハッシュ値は、データが違えば違う値になることが大事です。ところが2017年、オランダの研究所 CWI と IT 企業の研究者たちが、SHA-1(シャーワン)というハッシュ関数で、中身が違うのにハッシュ値がまったく同じ2つの PDF ファイルを作って公表しました。そのために、普通のコンピュータなら何千年分にもなる量の計算をしています。アメリカの標準を決める機関 NIST は、SHA-1 を2030年末までに使うのをやめる方針を示しています。今は SHA-256 など、より安全なハッシュ関数が使われています。
参考:CWI・Google「SHAttered」(2017)、NIST「NIST Transitioning Away from SHA-1 for All Applications」(2022-12-15)
電子署名は、はんこと同じ力をもつ?
日本では2000年に「電子署名及び認証業務に関する法律(電子署名法)」ができ、2001年4月から施行されています。この法律では、本人だけが行える電子署名がついた電子データは、本人の意思で作られたものと推定する、と決めています。紙の書類に本人が署名したり、はんこを押したりしたときと同じような扱いです。このおかげで、契約や役所の手続きを、紙を使わずにネットで済ませられるようになりました。
参考:電子署名及び認証業務に関する法律(平成12年法律第102号)第3条(e-Gov 法令検索)
マイナンバーカードの中にも電子証明書が入っている
マイナンバーカードの IC チップには、2種類の電子証明書を入れられます。1つは「署名用電子証明書」で、ネットで確定申告をするときなど、文書を作ったのが本人であることを示すのに使います。もう1つは「利用者証明用電子証明書」で、ネットのサービスにログインするときや、コンビニで住民票の写しを受け取るときに「本人であること」を示すのに使います。電子証明書には有効期限があり、原則として発行の日から5回目の誕生日までです(期限が切れる前に更新したときは、6回目の誕生日までになります)。このページで学んだ、秘密鍵・公開鍵と認証局の仕組みが、身近なカードの中で動いています。
参考:地方公共団体情報システム機構(J-LIS)「公的個人認証サービス ポータルサイト」
わからなかったら、ここへもどる
あわせて読む
先生・おうちの方へ
つまずきやすい所:①暗号化(受け取る人の公開鍵で暗号化→受け取る人の秘密鍵で復号)と、署名(送る人の秘密鍵で署名→送る人の公開鍵で確認)の鍵の向きを取り違える。「だれの」「どちらの」鍵かを必ず言わせると防げます。②ハッシュ値を「暗号化」と思い、元に戻せると考える。③鍵のマークがあれば安全なサイトだと思いこむ。
正確さについて:「秘密鍵でハッシュ値を暗号化する」は、RSA を使った署名の説明として高校の教科書で広く使われる言い方です。署名の方式には暗号化と同じ形にならないもの(楕円曲線を使う方式など)もあるので、このページでは「秘密鍵を使って署名を作る」「公開鍵で処理して取り出す」と書き、教科書の言い方を併記しました。また SSL/TLS の共通鍵の決め方は、教科書では「共通鍵をサーバの公開鍵で暗号化して送る」と説明されることが多いですが、現在の TLS 1.3 では鍵交換(ディフィー・ヘルマン鍵共有)で共通鍵を決め、サーバは証明書の秘密鍵で署名して本物であることを示します。ページでは「公開鍵暗号の技術を使って共通鍵を決める」としています。
授業で使うとき:「さわってみよう」のハッシュ値の部品で、句点を1つ足すだけで値が大きく変わることを確かめさせると、改ざん検知の意味が実感できます。デジタル署名の部品では、「書きかえ」と「なりすまし」で、どちらのハッシュ値がずれるかを予想させてから進めると、2つの値の出どころ(文書から計算・署名から取り出す)が整理できます。ブラウザでアドレス欄の鍵のマーク(ブラウザによっては別のアイコン)を押し、証明書の発行者や有効期限を見せるのも効果的です。
共通テストとのつながり:2025年度の本試験 第1問で、デジタル署名によって何を確認できるか(改ざんされていないか)が問われました。署名で分かること(本人が作った・改ざんされていない)と、暗号化で守ること(盗み見されない)を区別できるようにしておきましょう。このページの問題・場面はすべてこのサイトで作ったものです。
根拠:学習指導要領解説 情報編は、(4)ア(ア) で「個人認証や情報の暗号化,通信されるデータを暗号化するプロトコル,デジタル署名やデジタル証明書などの情報セキュリティを確保するために開発された技術の仕組みと必要性」を理解するとしています。
学習指導要領:情報Ⅰ (4)ア(ア)・イ(ア) / 参考:高等学校学習指導要領(平成30年告示)解説 情報編 情報Ⅰ (4)ア(ア)・イ(ア)、文部科学省「高等学校情報科『情報Ⅰ』教員研修用教材」第4章 学習18 情報通信ネットワークの仕組み(情報セキュリティ)、NIST FIPS 180-4 Secure Hash Standard(SHA-256。ページのハッシュ値は Python の hashlib で計算して照合)、IETF RFC 8446 The Transport Layer Security (TLS) Protocol Version 1.3、大学入試センター 令和7年度 大学入学共通テスト 本試験「情報Ⅰ」第1問(デジタル署名の出題の確認。問題・数値・場面は使っていない)