第4章 情報通信ネットワークとデータの活用
暗号の仕組み(シーザー暗号・共通鍵暗号・公開鍵暗号)
ネットで送るデータは、とちゅうで見られても読めないように暗号化されています。このページでは、平文・暗号文・鍵・暗号化・復号という言葉、シーザー暗号と総当たり、共通鍵暗号方式と鍵の受け渡しの問題、公開鍵暗号方式(南京錠のたとえと小さな数の計算)、2つを組み合わせる方式を、図と動く部品で確かめます。
説明
1. ネットの通信は、とちゅうで見られるかもしれない
ネットで買い物をするとき、名前・住所・パスワードを入力して送ります。このデータは、家やお店の Wi-Fi、いくつものルータを通って、お店のコンピュータ(サーバ)に届きます。
とちゅうの道は、自分だけのものではありません。特に Wi-Fi は電波なので、近くにいる人が受け取ることもできます。もしデータがそのままの文なら、受け取った人に読まれてしまいます。そこで、とちゅうで見られても意味が分からない形にして送ります。これが暗号化です。
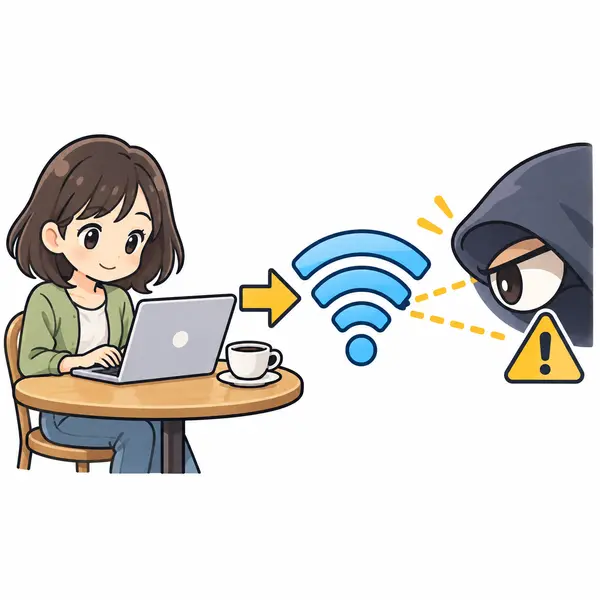
とちゅうで見られても読めないように、送る前にデータを暗号化する。
2. 平文・暗号文・鍵:暗号化と復号
暗号の言葉を整理します。元の読める文を平文(ひらぶん)、読めない形にした文を暗号文と呼びます。平文を暗号文に変えることを暗号化、暗号文を元の平文に戻すことを復号(ふくごう)と呼びます。
暗号化と復号には、決まった手順(暗号の方式)と、鍵と呼ばれる情報を使います。手順はみんなに知られていてもかまいません。復号に使う鍵をひみつにしておき、それを知らない人が読めないことで、ひみつが守られます(あとで出てくる公開鍵暗号には、みんなに配ってよい鍵もあります)。鍵を持たない人が、暗号文を無理に読み解こうとすることを解読と呼び、復号とは区別します。
「暗号化」のイメージ(たとえの絵です)
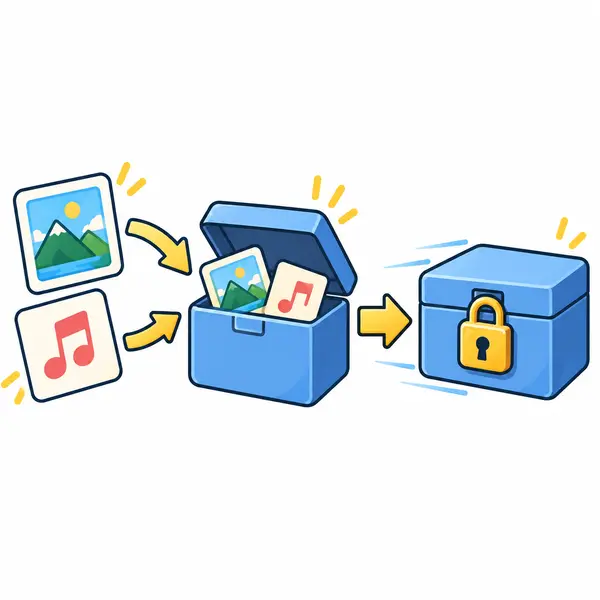
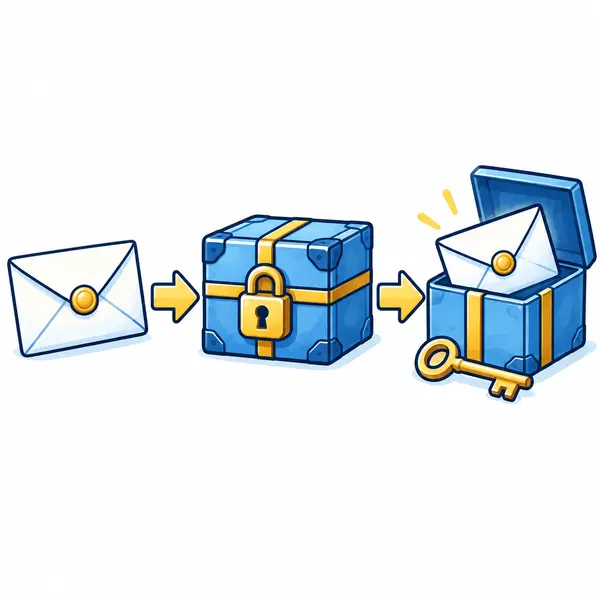
平文 →(暗号化)→ 暗号文 →(復号)→ 平文。どちらにも鍵を使う。
3. 一番古い暗号の1つ:シーザー暗号
アルファベットを、決まった数だけ後ろの文字にずらす暗号をシーザー暗号と呼びます。古代ローマのカエサル(英語読みでシーザー)が使ったと伝えられています。
図は「3つずらす」場合です。A は D に、B は E に置きかえます。Z の次は A に戻るので、X・Y・Z は A・B・C になります。平文 PIZZA は SLCCD になります。復号するときは、反対に3つ前へ戻します。このとき「ずらす数 3」が鍵です。
シーザー暗号の鍵は「ずらす数」。暗号化は後ろへ、復号は前へずらす。
4. 鍵が分からなくても、全部試せば破れる
鍵を知らない人が SLCCD を読みたいとき、鍵の候補を1つずつ全部試す方法があります。これを総当たり(全数探索)と呼びます。英大文字は26文字なので、ずらし方は 0〜25 の26通りです。0 は何も変わらないので、試すのは 1〜25 の25通りだけです。人の手でも数分、コンピュータなら一瞬で終わります。
つまり、暗号の強さは「手順がひみつかどうか」ではありません。まず鍵の種類が十分に多いことが必要です(少ないと総当たりで破られます)。ただし、鍵が多くても、手順そのものに弱点があると破られます(文字の出る回数を数える「頻度分析」など)。今使われている暗号では、鍵を128ビットなどの長いビット列にします。nビットの鍵は 2n 通りあるので、128ビットなら 2128 通り(約 3.4×1038 通り)です。全部試すことは、現実には終わりません。
鍵の種類が少ない暗号は、総当たりで破られる。鍵を長くして種類を増やす。
5. 共通鍵暗号方式:同じ鍵で暗号化・復号する
シーザー暗号のように、暗号化と復号に同じ鍵を使う方式を共通鍵暗号方式(共通鍵暗号)と呼びます。仕組みが単純で、計算が速いのが長所です。
弱点は2つあります。1つめは鍵の受け渡しです。相手に同じ鍵を渡さないと復号してもらえませんが、鍵をネットで送ると、とちゅうでぬすまれるおそれがあります(鍵配送問題)。2つめは鍵の数です。話す相手ごとに別の鍵が必要なので、人数が増えると鍵の種類が急に増え、管理が大変になります。n人のだれとだれの間でもひみつにするには、n(n−1)÷2 種類の鍵が要ります。
共通鍵暗号は速いが、鍵を安全に渡すのが難しく、相手ごとに鍵がいる。
6. 公開鍵暗号方式:南京錠のたとえ
鍵の受け渡しの問題を解決したのが公開鍵暗号方式(公開鍵暗号)です。受け取る人(Bさん)が、組になった2つの鍵を作ります。暗号化に使う公開鍵と、復号に使う秘密鍵です。
開いた南京錠にたとえると分かりやすくなります。南京錠は、鍵がなくてもパチンとかけられますが、開けるには鍵が要ります。Bさんは開いた南京錠(公開鍵)をだれにでも配り、それを開ける鍵(秘密鍵)は自分だけが持ちます。送る人は、受け取る人の公開鍵で暗号化します。それを復号できるのは、組になった秘密鍵を持つ受け取る人だけです。公開鍵がぬすまれても、暗号文は開けられません。
南京錠と鍵(たとえの絵です)
実際の公開鍵・秘密鍵は、物ではなく、とても大きな数(長いビット列)です。南京錠は、しくみを分かりやすくするためのたとえです。
受け取る人の公開鍵で暗号化し、受け取る人の秘密鍵で復号する。
7. 公開鍵暗号の中身:小さな数で試す
公開鍵暗号でよく知られた方式の1つ(RSA暗号)を、とても小さな数で試します。ここでは公開鍵を「e=3、n=33」、秘密鍵を「d=7、n=33」とします(n=33 は 3×11)。送りたいデータは 0〜32 の数で表します。
暗号化:平文の数を e回かけて、n でわった余りを求めます。4 なら 4×4×4=64、64÷33 の余りは 31。復号:暗号文の数を d回かけて、n でわった余りを求めます。31 を7回かけた 27512614111 を33で割ると、余りは 4。元に戻りました。下の部品で、ほかの数でも試せます。
これは計算の仕組みだけを見せる例で、このままでは安全ではありません。本物では n を数百桁もの大きな数にし、さらに平文に決まった形の情報を付け足す工夫(パディング)なども組み合わせます。n を2つの素数のかけ算に分けられれば秘密鍵が計算できますが、大きな n ではそれが現実の時間では終わらないので、公開鍵を見せても安全です。
公開鍵で暗号化した数は、組になった秘密鍵で元に戻せる。実用の方式は、秘密鍵なしで元に戻すことが現実の時間ではできないように作られている。
8. 2つを組み合わせて使う(セッション鍵方式)
公開鍵暗号は鍵の受け渡しに強い一方、計算に時間がかかり、大きなデータの暗号化には向きません。共通鍵暗号は速いのですが、鍵を渡すのが難しいのでした。
そこで実際の通信では、2つを組み合わせます。まず公開鍵暗号を使って、共通鍵を安全に相手と共有し、そのあとのたくさんのデータは速い共通鍵暗号でやり取りします。この共通鍵は通信のたびに作り直すのでセッション鍵と呼び、このやり方をセッション鍵方式(ハイブリッド暗号方式)と呼びます。Webページの「https」(鍵のマーク)や、メールの暗号化などで使われています。
| 共通鍵暗号方式 | 公開鍵暗号方式 | |
|---|---|---|
| 鍵 | 暗号化も復号も同じ鍵 | 公開鍵で暗号化、秘密鍵で復号 |
| 速さ | 速い | 遅い |
| 鍵の受け渡し | 安全に渡すのが難しい | 公開鍵は配ってよい |
| n人の鍵の数 | n(n−1)÷2 種類 | 1人1組で 2n 個 |
身の回りの暗号化
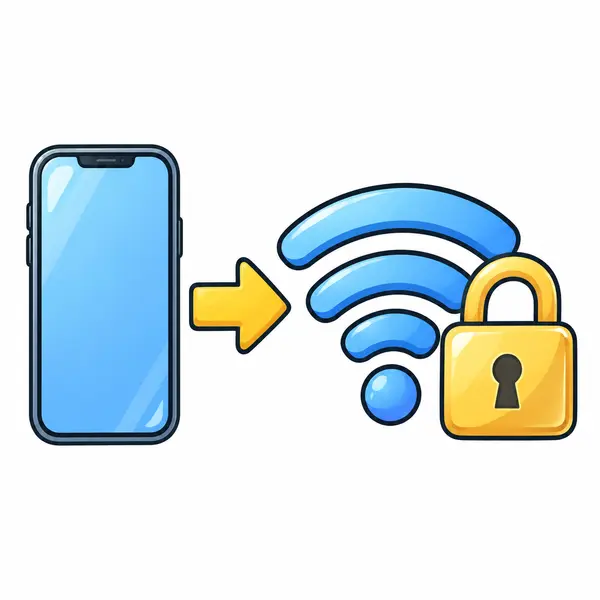
受け取った公開鍵が本当にその相手のものかは、別に確かめる必要があります。その仕組み(電子証明書・認証局)と HTTPS の流れは、次の「デジタル署名と電子証明書」で学びます。
公開鍵暗号で共通鍵を共有し、本体は速い共通鍵暗号で送る。
ひとことで言うと鍵の種類が少ない暗号は総当たりで破られる。公開鍵で暗号化し、秘密鍵で復号する。
例題
例題1 シーザー暗号の復号と総当たり
A さんが友だちから、シーザー暗号の暗号文「FDNH」を受け取りました。
(1) 鍵(ずらす数)が 3 だと分かっているとき、平文を求めましょう。
(2) 鍵が分からないとき、総当たりで平文を見つけるには、最大で何通りの鍵を試せばよいでしょうか(英大文字26文字、ずらさない鍵 0 は除く)。
- (1) 暗号化は3つ後ろへずらしたので、復号は3つ前へずらします。
- F→C、D→A、N→K、H→E。平文は CAKE です。
- (2) ずらし方は 1〜25 の 25通り。25通りを全部試せば、必ず意味の通る文が見つかります。
- 鍵の種類が25通りしかないことが、シーザー暗号の弱点です。
例題2 共通鍵暗号と公開鍵暗号の鍵の数
生徒会の B さんが、全校の 30人から、ほかの人には見られたくないアンケートの答えを受け取ります。30人のだれも、ほかの29人の答えを読めないようにしたいとします。
(1) 共通鍵暗号方式で、B さんと1人ずつ別の共通鍵を使うと、共通鍵は何種類必要ですか。
(2) 公開鍵暗号方式では、30人はどの鍵で暗号化し、B さんはどの鍵で復号しますか。
- (1) B さんと各生徒の組ごとに1つずつなので、30種類。しかも、30人それぞれに安全に鍵を渡す必要があります。
- (2) 30人は全員、B さんの公開鍵で暗号化します。同じ公開鍵を30人が使ってかまいません。
- B さんは、B さんの秘密鍵で復号します。秘密鍵を持つのは B さんだけなので、ほかの生徒は、同じ公開鍵を持っていても他人の答えを復号できません。
- このように、受け取る人が1組の鍵を用意すれば、何人からでも安全に受け取れるのが公開鍵暗号の強みです。
練習
さわってみよう
シーザー暗号:鍵を変える・総当たりする
平文を入れて、鍵(ずらす数)を −1・+1 で変えると、暗号文がどう変わるかを見ましょう。表のオレンジの文字が、平文に使われている文字の置きかえ先です。次に「総当たり」を押して、鍵を知らない人でも、全部の鍵を試せば平文が見つかることを確かめましょう。何回試せば必ず見つかるか、押す前に予想してみてください。
鍵を変えると暗号文はまったく変わりますが、鍵の種類は25通りしかありません。だから総当たりですぐ破られます。今の暗号は、鍵の種類を天文学的な数にして守っています。
鍵の受け渡し:共通鍵と公開鍵
上のボタンで「共通鍵暗号」と「公開鍵暗号(南京錠)」を切りかえて、「次へ」で1手ずつ進めましょう。除き見する C さんが、どの段階で何を手に入れるかに注目します。どちらの方式なら C さんに手紙を読まれないか、予想してから進めてください。
共通鍵暗号では、鍵そのものを送る所がねらわれます。公開鍵暗号では、ネットを通るのは公開鍵(開いた南京錠)だけで、開けるための秘密鍵は受け取る人の手元から出ません。
やってみよう(共通テスト形式)
このサイトで作った問題です(過去の試験問題ではありません)。
情報部の A さんと B さんは、文化祭で「暗号体験コーナー」を開くことにした。次は、2人と先生の会話である。
A さん:来た人に、シーザー暗号の暗号文を解いてもらおうと思います。たとえば「ZHOFRPH」は、鍵 3 で暗号化しました。
B さん:でも、鍵が分からなくても、ずらす数を全部ためせば解けてしまいますね。
先生:そうだね。シーザー暗号は鍵の種類が少ないのが弱点なんだ。
A さん:コーナーの申込みは Web のフォームで受け付けます。名前やクラスを送ってもらうので、通信は暗号化したいです。
先生:ネットでは、相手に鍵をどう渡すかが問題になる。そこで、実際には公開鍵暗号方式と共通鍵暗号方式を組み合わせて使っているんだよ。
この単元が出た過去問の解説
ちょっと寄り道:豆知識・こぼれ話
試験に出るとはかぎりませんが、知っていると情報がもっと面白くなる話です。
シーザー暗号は、文字の「出る回数」で破れる
文字を別の文字に置きかえる暗号は、鍵を知らなくても破る方法があります。文章の中では、よく使われる文字が決まっています(英語なら e が一番多い)。暗号文の中で一番多い文字を数えれば、それが元の e である見当がつくのです。この方法を頻度分析(ひんどぶんせき)といい、9世紀のバグダッドの学者アル=キンディーの書物に書かれたものが、知られている中で一番古い説明です。文字をずらすだけのシーザー暗号は、ある程度の長さの暗号文があれば、一番多い文字を1つ見つけるだけで、ずらす数(鍵)の見当がつきます。
参考:Encyclopaedia Britannica「Cryptology: History of cryptology」(アル=キンディーと頻度分析)
公開鍵暗号は、実は秘密のうちに先に発明されていた
公開鍵暗号は、1976年のディフィーとヘルマンの論文や、1977年の RSA 暗号(リベスト・シャミア・エーデルマン)で世に出た、と普通は説明されます。ところが、イギリス政府の通信の情報機関 GCHQ では、1970年ごろにジェームズ・エリスが同じような考えを思いつき、1973年にはクリフォード・コックスが RSA とほぼ同じ方式を作っていました。この研究は国の秘密とされ、公表されたのは1997年になってからです。エリスは、その発表のわずか数週間前に亡くなっています。
参考:GCHQ「James Ellis」(公式サイトの人物紹介)、W. Diffie, M. Hellman, “New Directions in Cryptography”, 1976
わからなかったら、ここへもどる
- ビットとバイト、情報量(nビットで何通り)
- 中学数学「素数・素因数分解」準備中
次はこれ
先生・おうちの方へ
つまずきやすい所:①「暗号化に使うのはだれの公開鍵か」の取り違え(送る人の公開鍵と答えてしまう)。南京錠は「受け取る人のもの」と押さえると整理できます。②復号と解読の区別。③共通鍵の数 n(n−1)÷2 で、2で割るのを忘れる(同じ組を2回数える)。④公開鍵暗号の鍵の組は、デジタル署名(秘密鍵で署名を作り、公開鍵で確かめる)にも使われるので、次の単元と混ざらないよう、このページでは「ひみつを守るための暗号」に限っています。
授業で使うとき:「さわってみよう」のシーザー暗号で、生徒同士で暗号文を出し合い、総当たりで解かせると、鍵の種類の数の大切さが実感できます。南京錠の部品は、C さんがどの段階で何を手に入れるかを予想させてから進めると効果的です。実物の南京錠と鍵を使った演示も有効です。
共通テストとのつながり:2025年度の本試験 第1問では、デジタル署名で確かめられること(改ざんされていないか)が選択肢で問われ、「暗号化されているか」は誤りの選択肢でした。暗号そのものを中心にした大問は、これまでの本試験・追試験にはまだありません。共通鍵・公開鍵のどちらの鍵で暗号化・復号するか、鍵の数の計算、組み合わせて使う理由は、教科書の基本として押さえておきましょう。
正確さについて:説明7の RSA は、p=3、q=11、n=33、φ(n)=20、e=3、d=7(3×7=21≡1 mod 20)の教材用の値です。実際の通信(TLS 1.3 など)では、公開鍵暗号で共通鍵そのものを暗号化して送る代わりに、公開鍵暗号の考え方を使った鍵共有(ディフィー・ヘルマン鍵共有)で共通鍵を作ることが多いです。高校段階では「公開鍵暗号を使って共通鍵を安全に共有する」とまとめています。
根拠:学習指導要領解説 情報編は、(4)ア(ア) で「個人認証や情報の暗号化,通信されるデータを暗号化するプロトコル」などの情報セキュリティを確保する技術の仕組みと必要性を理解するとしています。
学習指導要領:情報Ⅰ (4)ア(ア)・イ(ア) / 参考:高等学校学習指導要領(平成30年告示)解説 情報編 情報Ⅰ (4)ア(ア)・イ(ア)、文部科学省「高等学校情報科『情報Ⅰ』教員研修用教材」第4章 学習18 情報通信ネットワークの仕組み(無線LANの暗号化)、RSA暗号:R. L. Rivest, A. Shamir, L. Adleman, "A Method for Obtaining Digital Signatures and Public-Key Cryptosystems", Communications of the ACM, 21(2), 1978、大学入試センター 令和7年度 大学入学共通テスト 本試験「情報Ⅰ」第1問 問1(デジタル署名の出題の確認。問題・数値・場面は使っていない)