第1章 情報社会の問題解決
情報セキュリティ(3要素・マルウェア・フィッシング・対策)
名簿や成績、写真、アカウントなど、大切な情報を守るための考え方が情報セキュリティです。このページでは、機密性・完全性・可用性の3要素、マルウェア・フィッシング・ソーシャルエンジニアリング・標的型攻撃などの脅威、ソフトの更新・ファイアウォール・バックアップなどの対策を、図と動く部品で確かめます。
説明
1. 守りたいのは「情報」そのもの
部活の部員名簿、テストの成績、旅行の写真、ゲームやSNSのアカウント。どれも、パソコンやスマホ、学校のサーバの中にデータとして入っています。こうした大切な情報には、困ることが3つ起こりえます。見られてはいけない人に見られる(漏れる)、勝手に書きかえられる、使いたいときに使えなくなる、の3つです。
この3つの困りごとが起きないように守ることを情報セキュリティと呼びます。コンピュータやネットワークを悪用した犯罪(サイバー犯罪)だけでなく、ミスや故障から守ることも含みます。
情報セキュリティ=大切な情報が「漏れない・書きかえられない・使えなくならない」ように守ること。
2. 情報セキュリティの3要素:機密性・完全性・可用性
3つの困りごとの反対を、教科書では次の名前で呼びます。これを情報セキュリティの3要素と呼びます。
- 機密性(きみつせい):見てよい人だけが見られること。漏れると、機密性が壊れます。
- 完全性(かんぜんせい):情報が正しく、欠けずにそろっていること。勝手な書きかえ(改ざん)や、間違いの混入で、完全性が壊れます。
- 可用性(かようせい):使いたいときに使えること。故障・停電・攻撃でシステムが止まると、可用性が壊れます。
英語の頭文字を取って「CIA」と呼ぶこともあります。このほかに、本人であることを確かめられる真正性(しんせいせい)、だれが何をしたかを後から追える責任追跡性などを加えて考えることもあります。
機密性=見てよい人だけ、完全性=正しいまま、可用性=使いたいときに使える。
3. どれを強く守るかは、場面で変わる
3要素は、どれも最大まで高めればよいわけではありません。守りを固くすると、手間や費用がかかったり、使いにくくなったりするからです。そこで、その情報やシステムにとってどれが大切かを考えて、守り方を決めます。
例えば成績の記録は、ほかの人に見られてはいけないので機密性が大切です。学校サイトのお知らせは、だれに見られてもかまいませんが、うその内容に書きかえられると困るので完全性が大切です。課題の提出サイトは、締め切りの前に止まると困るので可用性も大切です。
4. 情報をおびやかすもの(脅威)
3要素を壊すものを脅威(きょうい)と呼びます。わざと行われる攻撃には、技術を使うものと、人をだますものがあります。一方で、メールの送り先の間違いやスマホの紛失のようなうっかりしたミス、機器の故障・停電・災害も脅威です。
大量の通信を送り付けてサービスを止める攻撃をDoS攻撃(ドスこうげき)と呼び、可用性を壊します。それぞれの脅威が3要素のどれを壊すかを考えると、何で守ればよいかが見えてきます。
5. マルウェア:悪いことをするソフトウェア
利用者の知らないうちに、害のある動きをするソフトウェアをまとめてマルウェアと呼びます。「悪い(malicious)」と「ソフトウェア」を合わせた言葉で、広い意味で「コンピュータウイルス」と呼ばれることもあります。
代表的なものが下の6つです。ウイルスはほかのファイルに入りこんで増え、ワームは単独でネットワークを通って広がります。トロイの木馬は役に立つソフトのふりをして入りこみ、自分では増えません。ランサムウェアはファイルを暗号化して使えなくし、元に戻す代わりにお金を要求します。データを盗んで「払わなければ公開する」とおどす手口(二重恐喝)も多くなっています。
入り口は、メールの添付ファイル、知らない人のUSBメモリ、公式でない場所から入れたアプリ、更新していないソフトの穴などです。なお、正当な理由なくウイルスを作ったり人に渡したりすることは、刑法(第168条の2)で罰せられます。
マルウェアが入りこむ入り口(イラスト)
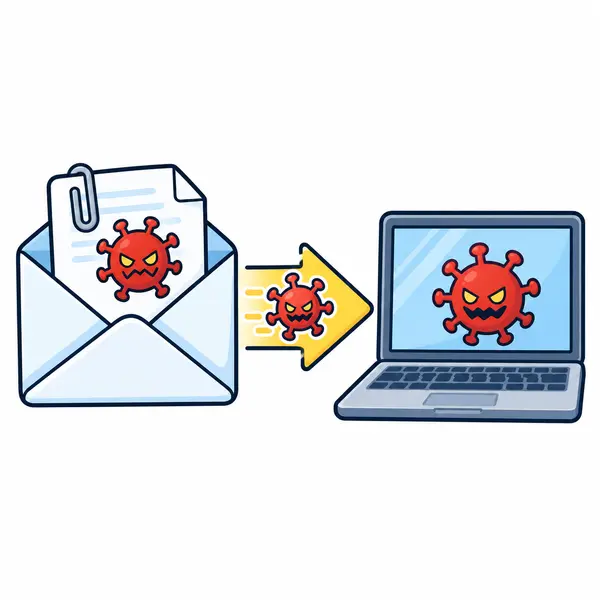
マルウェアの入り口は「添付・USB・怪しいアプリ・更新していない穴」。
6. フィッシング:にせのサイトでIDとパスワードをだまし取る
本物のお店やサービスのふりをしたメールやSMS(ショートメッセージ)を送り、本物そっくりのにせのサイトに誘って、IDやパスワード、カード番号を入力させる手口をフィッシングと呼びます。盗んだIDとパスワードで本物のサイトにログインされると、なりすましの買い物や、アカウントの乗っ取りにつながります。
「すぐに」「本日中に停止」などと急がせるのが典型です。メールやSMSのリンクは押さず、前から登録しているブックマークや公式アプリから確かめましょう。警察庁も、金融機関がIDやパスワードをメールやSMSで問い合わせることはない、と注意しています。にせのサイトを作ったり、にせのメールでパスワードの入力を求めたりすることは、不正アクセス禁止法(第7条)で禁止されています。
フィッシングを見抜く(イラスト)
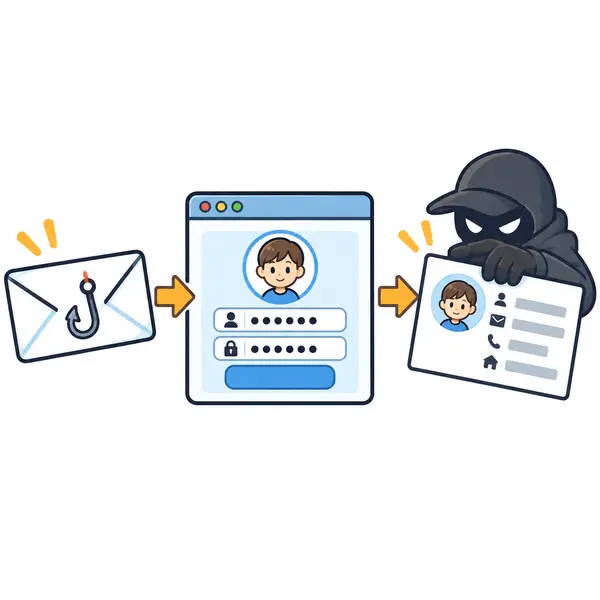
急がせる連絡のリンクは押さない。ブックマークや公式アプリから確かめる。
7. 人のすきをつく:ソーシャルエンジニアリングと標的型攻撃
コンピュータの技術を使わずに、人の油断や思いこみにつけこんでパスワードなどを手に入れることをソーシャルエンジニアリングと呼びます。入力しているところを肩ごしに盗み見る(ショルダーハッキング)、管理者や担当者のふりをして電話で聞き出す、捨てた書類やメモをごみ箱からあさる(トラッシング)などがあります。
特定の会社や学校、個人を狙う攻撃を標的型攻撃と呼びます。代表的な例が、関係者や取引先のふりをして、仕事に関係ありそうなメールにマルウェアを添付して送る標的型メール攻撃です。相手に合わせて作られるので、普通の迷惑メールよりずっと見抜きにくいのが特徴です。
人をだます手口(イラスト)
技術の対策だけでは、人をだます攻撃は防ぎきれない。
8. 技術で守る:更新・対策ソフト・ファイアウォール・バックアップ
ソフトウェアには、作るときのミスなどで、攻撃に使われる「穴」(脆弱性、セキュリティホール)が見つかることがあります。作った会社は穴をふさぐ修正プログラムを出すので、OSやアプリはすぐに更新(アップデート)します。更新の提供(サポート)が終わったOSやソフトを使い続けると、穴が開いたままになるので危険です。
ウイルス対策ソフトウェア(セキュリティ対策ソフト)を入れておくと、ファイルや通信を、マルウェアの特徴を集めたデータ(定義ファイル、パターンファイル)と照らし合わせて見つけ、取り除いてくれます。新しいマルウェアに備えて、定義ファイルも最新にします。ファイアウォールは、ネットワークの出入り口で、決まりに合わない通信を止めるしくみです(通信のデータのあて先などを見て通すかどうかを決めることを、パケットフィルタリングと呼びます)。
ランサムウェアや故障に備えて、バックアップ(データの複製)を取っておくと、可用性を取り戻せます。ランサムウェアはつながっているバックアップまで暗号化することがあるので、ネットワークから切り離した場所にも保管します。
技術的な対策(イラスト)
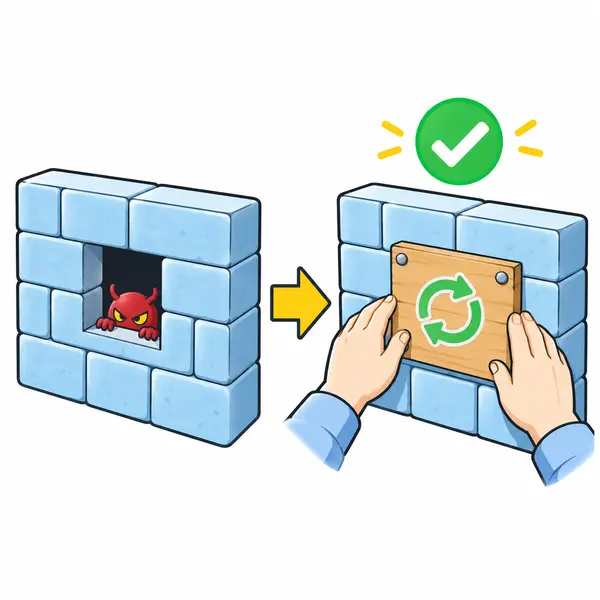

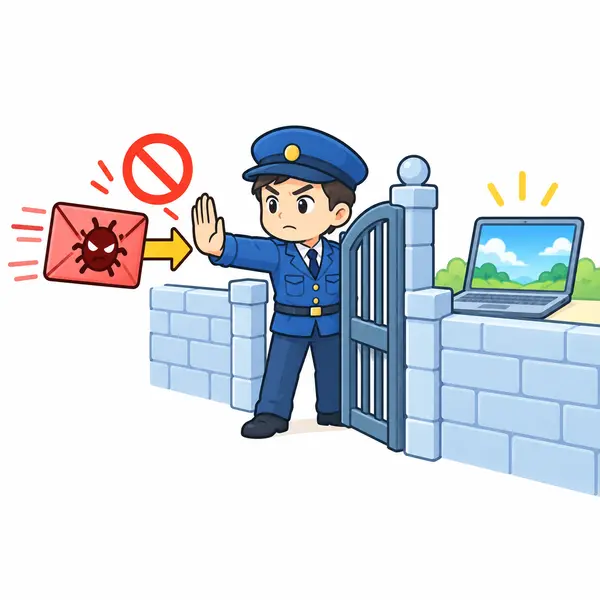
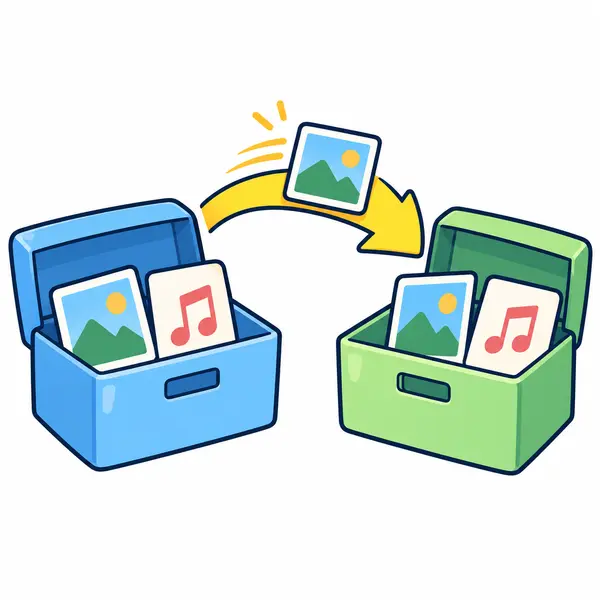
更新・対策ソフト・ファイアウォール・バックアップは、それぞれ守る相手が違う。
9. 人と組織で守る:情報セキュリティポリシー
フィッシングや標的型攻撃では、一人がリンク先でパスワードを入力したり、添付ファイルを開いて実行したりすると、被害につながります(弱点によっては、開いただけで感染することもあります)。そこで、技術の対策(技術的対策)に加えて、一人ひとりが注意したり研修を受けたりする人的対策、組織としてルールを決める組織的対策を組み合わせます。
会社や学校は、情報をどう守るかの方針と、全員が守るルールを文書にして決めます。この文書が情報セキュリティポリシーです。普通、「なぜ守るのか」をまとめた基本方針、「何をするか」を決めた対策基準、「どうやるか」を書いた実施手順の3段で作ります。だれがどの情報を見たり変えたりできるか(アクセス権)を決めるのも組織の仕事です。攻撃の手口は毎年変わるので、ルールは定期的に見直します。
情報セキュリティは「技術・人・組織」の3つをそろえて守る。
ひとことで言うと3要素(機密性・完全性・可用性)を、技術・人・組織の対策で守る。
例題
例題1 どの要素が壊れた?
次の(1)〜(3)は、情報セキュリティの3要素のうち、主にどれが壊れた例でしょうか。
(1) 部活のグループに送るはずだった部員の連絡先の一覧を、間違えて別のグループに送ってしまった。
(2) 文化祭の売上を記録した表計算のファイルで、だれかが数字を書きかえ、合計が合わなくなった。
(3) 大雨で停電し、学校の課題提出サイトが半日使えなかった。
- 3要素の意味を思い出します。機密性=見てよい人だけ、完全性=正しいまま、可用性=使いたいときに使える。
- (1) 見てはいけない人に連絡先が見られる状態になったので、機密性が壊れました(うっかりミスも脅威です)。
- (2) 記録が正しくなくなったので、完全性が壊れました。
- (3) 使いたいときに使えなかったので、可用性が壊れました。予備の電源や、別の場所のサーバを用意すると備えられます。
例題2 このメッセージ、どうする?
Aさんのスマホに、下のメッセージが届きました。怪しいと考えられる点を2つあげ、Aさんが取るべき行動を説明しましょう。
- 怪しい点1:急がせている。「本日中に停止」「24時間以内に」と時間をしばり、考える時間をうばおうとしています。
- 怪しい点2:リンクのアドレスがおかしい。「acc0unt」の「o」が数字の「0」になっています。このような置きかえは、本物ににせたアドレスによく使われます。前から知っている本物のアドレスと見比べて確かめましょう(見た目が本物そっくりでも安心できません)。
- また、メッセージの中でパスワードの入力を求めること自体が、フィッシングによくある形です。
- 取るべき行動:リンクは押さず、入力もしない。気になるときは、前から登録してあるブックマークや公式アプリから自分でログインして、お知らせが本当に出ているかを確かめる。迷ったら家族や先生に相談する。
練習
さわってみよう
場面カードを1つ選び、その場面で情報セキュリティの3要素のうちどれが壊れたかを予想して押してから、「確かめる」を押しましょう。1つの場面で2つ以上の要素が壊れることもあります。一番大きく壊れたものを考えてください。
同じ「困った」でも、漏れたのか(機密性)、正しくなくなったのか(完全性)、使えなくなったのか(可用性)で、必要な対策が違います。原因は攻撃だけでなく、ミスや故障の場合もあります。
やってみよう(共通テスト形式)
このサイトで作った問題です(過去の試験問題ではありません)。
放送部の部長の A さんは、部の共有フォルダと連絡用のメールのセキュリティについて、顧問の先生と話している。
A さん:共有フォルダには、部員の名簿や、大会に出す番組のデータが入っています。
先生:情報を守るときは、見てよい人だけが見られること、内容が正しいこと、必要なときに使えることの3つを考えよう。
A さん:ほかの学校で、共有フォルダのファイルが全部開けなくなって、画面に「元にもどしたければ代金を払え」と出た、と聞きました。
先生:それは ア と呼ばれるマルウェアだね。ふだんから イ ようにしておけば、元にもどしやすいよ。
A さん:そういえば昨日、先生の名前で「大会の申込書を差しかえました。添付のファイルを開いて確認してください」というメールが届きました。でも、いつもの先生のアドレスとちがう気がします。
先生:それは私が送ったものではないね。こういうメールは、技術の対策だけでは防ぎきれないんだ。
この単元が出た過去問の解説
- 2025年 追・再試験 第2問A 問1パスワードのパターン数と、文字数を増やしたときの倍率(空欄ア・イ)
- 2025年 追・再試験 第2問A 問2会員登録のときの、情報セキュリティから見た行動(空欄ウ)
- 2025年 追・再試験 第2問A 問3パスワードと認証コードは何認証か。2つを組み合わせる利点(空欄エ・オ)
- 2025年 追・再試験 第2問A 問4会員証の不正な複製を防げない方式はどれか(空欄カ)
- 2025年 追・再試験 第2問A 問5プライバシーポリシー(個人情報保護の方針)に合う使い方か(空欄キ)
- 2026年 本試験 第1問 問1主記憶と補助記憶の違い/情報セキュリティの記述の正誤(空欄ア〜ウ)
- 2026年 本試験 第2問A 問2アクセスコードを使う方式。データの流れの順番と、変わった点(空欄ウ〜カ)
- 2026年 本試験 第2問A 問3確認依頼コード。役所の役割が「提供」から「証明」へ(空欄キ〜ケ)
- 2026年 追・再試験 第2問A 問5知らないアカウントからのメッセージ。取るべき対応(空欄ク)
- 2026年 追・再試験 第2問A 問6アカウント情報をだまし取る手口と、関係する法律(空欄ケ)
- 試作問題 第1問 問1SNS・メール・Webを使うときの注意と、情報の信ぴょう性(空欄ア〜ウ)
ちょっと寄り道:豆知識・こぼれ話
試験に出るとはかぎりませんが、知っていると情報がもっと面白くなる話です。
「コンピュータウイルス」と名づけたのはだれ?
1983年、アメリカの南カリフォルニア大学の大学院生フレッド・コーエンは、ほかのプログラムに自分の写しを書き込んで増えていくプログラムを作り、研究のための実験をしました。この話を聞いた指導教員のレナード・エーデルマンが、生き物にうつって増える病原体にたとえて「ウイルス」と呼ぶことを提案しました。コーエンは1984年の論文で「コンピュータウイルス」という言葉を使い、広まっていきました。エーデルマンは、暗号の方式「RSA」の「A」にあたる人でもあります。
参考:F. Cohen, “Computer Viruses – Theory and Experiments”, 1984年;USC Viterbi School of Engineering のニュース記事(2014年)
1988年、インターネットの約1割が止まった
1988年11月、アメリカの大学院生ロバート・モリスが作ったプログラムが、インターネットにつながったコンピュータの間で自分を写しながら広がりました。これが「モリス・ワーム」です。作った本人が思っていたよりずっと速く増え、同じコンピュータにも何度も入りこんだため、約6000台が動かなくなったり遅くなったりしました。当時つながっていたコンピュータは約6万台と見積もられているので、およそ10台に1台です。この事件をきっかけに、アメリカでは攻撃の情報を集めて対応を助ける専門の組織(CERT など)が作られました。
参考:Lawrence Livermore National Laboratory「1988 Morris worm: the internet's first cyberattack」;Centre for Computing History「Robert Tappan Morris launches the Morris computer worm」
わからなかったら、ここへもどる
- このページは、ほかの単元を読んでいなくても読めます
先生・おうちの方へ
つまずきやすい所:①3要素の名前と意味の取り違え(特に完全性と可用性)。「漏れる・変わる・止まる」の3つの動詞で押さえると整理しやすくなります。②ランサムウェアを「情報が盗まれる」だけだと思う(まず可用性。二重恐喝では機密性も)。③ウイルス・ワーム・トロイの木馬の区別(寄生するか、自分で増えるか)。④ウイルス対策ソフトやファイアウォールがあれば更新しなくてよい、という誤解。
授業で使うとき:「さわってみよう」の場面カードで、先に予想させてから確かめると、3要素の区別が定着します。学校のパソコン室や、学校で使っている学習用サービスを、3要素それぞれの重要度(高・中・低)で評価させる活動もできます。フィッシングの例は、このページの例のように、実在の会社名を使わずに作った教材で扱ってください。
共通テストとのつながり:令和8年度(2026年1月実施)の本試験 第1問で、情報セキュリティについての記述の正誤(不正アクセス、マルウェア、バックアップと可用性など)が問われました。同じ年度の追試験では、フィッシングと関係する法律の組合せが問われています。対策と、それが守る要素を結びつけて覚えておくと対応できます。
正確さについて:ランサムウェアの説明とバックアップの保管(ネットワークから切り離す)は警察庁の「ランサムウェア被害防止対策」、フィッシングへの対応(リンクを押さず、ブックマークや公式アプリから)は警察庁の「フィッシング対策」、技術的・人的・組織的な対策と情報セキュリティポリシーの3段(基本方針・対策基準・実施手順)は文部科学省の研修用教材と総務省「国民のためのサイバーセキュリティサイト」に合わせています。3要素の重要度の表(説明3)は考え方の一例です。
根拠:学習指導要領解説 情報編は、(1)ア(イ) で「情報セキュリティの3要素である機密性・完全性・可用性の重要性」「技術的対策だけでは対応できないこと」「ソーシャルエンジニアリングにも触れる」とし、イ(イ) の例として「ソフトウェアのセキュリティ更新プログラムを適用する必要性」「その提供が終了したソフトウェアを使い続けることの危険性」をあげています。
学習指導要領:情報Ⅰ (1)ア(イ)・イ(イ) / 参考:高等学校学習指導要領(平成30年告示)解説 情報編 情報Ⅰ (1)ア(イ)・イ(イ)、文部科学省「高等学校情報科『情報Ⅰ』教員研修用教材」第1章 学習2 情報セキュリティ、警察庁「ランサムウェア被害防止対策」https://www.npa.go.jp/bureau/cyber/countermeasures/ransom.html (2026年11月確認)、警察庁「フィッシング対策」https://www.npa.go.jp/bureau/cyber/countermeasures/phishing.html (2026年11月確認)、総務省「国民のためのサイバーセキュリティサイト」https://www.soumu.go.jp/main_sosiki/cybersecurity/kokumin/ (2026年11月確認)、不正アクセス行為の禁止等に関する法律(平成11年法律第128号)第7条(識別符号の入力を不正に要求する行為の禁止)・第12条 e-Gov法令検索 https://laws.e-gov.go.jp/law/411AC0000000128、刑法(明治40年法律第45号)第168条の2(不正指令電磁的記録作成等) e-Gov法令検索 https://laws.e-gov.go.jp/law/140AC0000000045、大学入試センター 令和8年度 大学入学共通テスト 本試験・追試験「情報Ⅰ」(情報セキュリティ・フィッシングの出題の確認。問題・数値・場面は使っていない)