第1章 情報社会の問題解決
認証とパスワード(認証の3要素・多要素認証・組合せの数)
ログインするとき、サービスは「本当にその人か」を確かめています。これが認証です。このページでは、認証の3要素(知識・所持・生体)、多要素認証と2段階認証の違い、パスワードの組合せの数(文字の種類の長さ乗)と総当たりにかかる時間、使い回しの危険とパスワードの管理を、図と動く部品で確かめます。
説明
1. 認証:「本当にその人か」を確かめる
学校の学習用アカウントにログインするとき、まずID(ユーザID)を入れて「だれか」を名乗ります。これだけでは、ほかの人がAさんの名前を名乗っているかもしれません。そこでパスワードのように本人しか知らないはずのものを入れて、「本当にその人か」を確かめます。
このように、相手が本人であることを確かめることを認証(にんしょう)と呼びます。スマホの画面ロックの解除や、銀行のATMでの暗証番号の入力も認証です。他人のIDとパスワードを使って勝手にログインすることは、不正アクセス禁止法で禁止されています。
IDで名乗り、パスワードなどで本人だと確かめる。これが認証。
2. 認証の3要素:知っているもの・持っているもの・体の特徴
本人だと確かめる手がかりは、大きく3種類に分けられます。知識(本人だけが知っているもの:パスワード、暗証番号)、所持(本人だけが持っているもの:スマホ、ICカード)、生体(本人の体の特徴:指紋、顔、静脈)です。これを認証の3要素と呼びます。
呼び方は本によって違い、知識情報・所持情報・生体情報、または知識認証・所持認証(所有物認証)・生体認証とも呼びます。どの要素にも弱いところがあります。知識は当てられたり、除かれたりします。所持はなくしたり盗まれたりします。
身近な認証(イラスト)
認証の3要素=知識(知っている)・所持(持っている)・生体(からだ)。
3. 生体認証のよいところと、気を付けること
指紋・顔・手のひらの静脈・目の虹彩(こうさい)など、体の特徴を使う認証を生体認証と呼びます。忘れたりなくしたりしないので便利で、暗証番号のように入力を除き見されて盗まれる心配も少なくなります。ただし、顔は写真に写るように、体の特徴そのものが秘密とは限りません。
一方で、体の特徴は変えられません。パスワードなら流出しても新しいものに変えられますが、指紋のデータが盗まれても指紋は取りかえられません。また、けがや手のよごれ、マスクなどで本人なのに通らないことや、よく似た他人を通してしまうことも、少ない確率ですが起こりえます。そのため、ほかの要素と組み合わせたり、通らないときに暗証番号で開けられるようにしたりします。
4. 多要素認証と2段階認証の違い
1つの要素だけでは、それが破られると入られてしまいます。そこで、違う種類の要素を2つ以上組み合わせる方法を多要素認証と呼びます。2つの要素を使うものを2要素認証と呼びます。例えば「パスワード(知識)+スマホに届くコード(所持)」なら、パスワードだけが知られても、スマホがなければ入られにくくなります(確認コードまでだまし取られると破られることもあります)。
よく似た言葉に2段階認証があります。これは確かめる回数(段階)が2回あるという意味です。「パスワード+ひみつの質問」は2段階ですが、どちらも知識なので、多要素認証ではありません。また、ICカードをかざして暗証番号を入れる方法は、所持と知識の2要素を使う多要素認証です。
2つの要素で守る(イラスト)
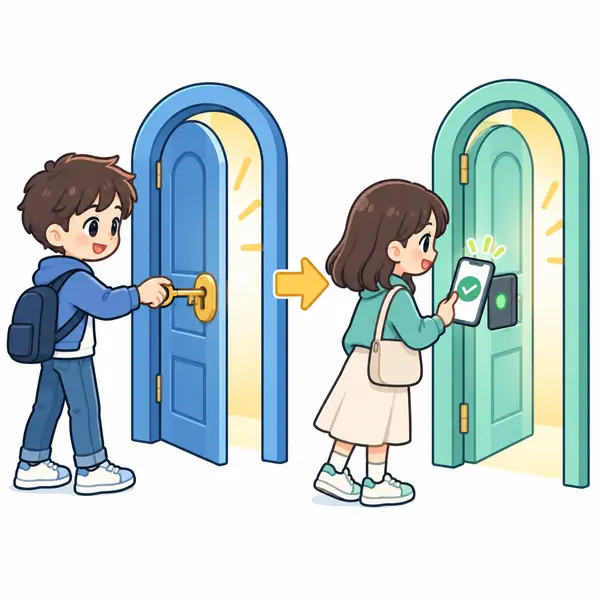
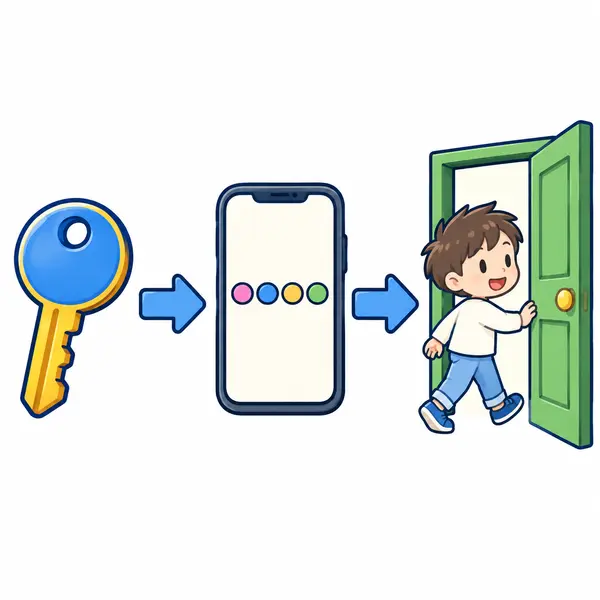
多要素=違う種類を組み合わせる。2段階=確かめる回数が2回。
5. パスワードの組合せの数
パスワードを知らない人が、ありうる文字列を片端から全部試す攻撃を総当たり攻撃(ブルートフォース攻撃)と呼びます。どれくらい強いかは、ありうるパスワードが何通りあるか(組合せの数)で決まります。
数字4桁の暗証番号なら、1桁ごとに0〜9の10通りを選べるので、10×10×10×10=104=10,000通りです。一般に、使える文字が k 種類で長さが n 文字なら、組合せの数は kn通り(種類の数の、長さ乗)です。英小文字は26種類、英大文字も26種類、数字は10種類なので、英大小と数字をすべて使えるなら 26+26+10=62種類になります。
組合せの数=(文字の種類の数)^(長さ)。種類は足し算、長さはかけ算で増える。
6. 総当たりにかかる時間を計算する
全部試し終えるまでの時間は、組合せの数 ÷ 1秒に試せる回数で求められます。1秒に1億回(108回)試せるとすると、英小文字だけ8文字なら 268=208,827,064,576通りなので、約2,088秒、つまり約35分です。英大小と数字の12文字にすると、約100万年かかります。
長さを1文字増やすと、組合せは種類の数の倍(62種類なら62倍)に増えます。だから、長いことが一番効きます。ただし、これは文字をでたらめに選んだときの話です。実際の攻撃は、よく使われる言葉や、流出したパスワードの一覧から先に試す(辞書攻撃)ので、単語や名前でできたパスワードは、表の時間よりずっと早く当てられます。多くのサービスは、何回も間違えるとログインを一時止める(ロックする)しくみで、総当たりを防いでいます。
このページの「さわってみよう」で、文字の種類(数字・英小文字・英大文字・記号)と長さを変えて、組合せの数と時間がどう変わるかを確かめられます。
7. 使い回しが危ない理由
いくつものサービスで同じパスワードを使う(使い回し)と、どこか1つのサービスからIDとパスワードが流出しただけで、ほかのサービスにも次々にログインされてしまいます。流出したIDとパスワードの一覧を使って、別のサービスにログインを試す攻撃をパスワードリスト攻撃と呼びます。
どんなに長くて強いパスワードでも、使い回していれば、一番守りの弱いサービスから流出した時点で意味がなくなります。サービスごとに別のパスワードにすることが大切です。
使い回しと乗っ取り(たとえの絵)
使い回すと、1か所の流出で全部があぶない。
8. パスワードの作り方と管理
総務省のサイトでは、安全なパスワードとして、長くて推測されにくいもの(覚える必要があるなら、関係のない単語をいくつかつなぐなど)を進めています。名前・誕生日・辞書の単語1つ・キーボードの並び・IDと同じ文字列はさけます。
サービスごとに違う長いパスワードを全部覚えるのは大変なので、パスワード管理ツールや、スマホ・ブラウザの保存機能を使う方法も進められています。その場合は、管理ツールを開くためのパスワードや、端末のロックをしっかり守ります。以前は「定期的に変えよう」と言われていましたが、今は、流出したなどの事実がなければ定期的な変更は必要なく、流出したときにすぐ変えればよい、とされています。変えるたびに作り方が単純になったり、使い回しが増えたりするほうが問題だからです。パスワードの代わりに、スマホなどの端末と、端末での本人確認(指紋・顔などの生体認証や PIN)を組み合わせてログインするしくみ(パスキー。公開鍵暗号を使う)も広がっています。
パスワードを守る(イラスト)
長く・使い回さず・多要素認証を。流出したらすぐ変える。
ひとことで言うと認証は知識・所持・生体の組合せ。パスワードは長く、使い回さない。
例題
例題1 4桁と6桁の暗証番号
スマホの画面ロックを、数字4桁の暗証番号から数字6桁の暗証番号に変えました。ありうる暗証番号の数は、それぞれ何通りですか。また、6桁は4桁の何倍ですか。
- 数字は0〜9の10種類。1桁ごとに10通りずつ選べます。
- 4桁:104=10×10×10×10=10,000通り。
- 6桁:106=1,000,000通り(100万通り)。
- 1,000,000÷10,000=100倍。2桁増やすと 10×10=100倍になります。
例題2 8文字と10文字では、時間がどれだけ違う?
英小文字(26種類)と数字(10種類)だけが使えるパスワードがあります。1秒に1億回試せるコンピュータで総当たりをするとき、全部試し終えるまでの時間を、長さ8文字と10文字で求めましょう(1日=86,400秒、1年=365日として、およその値でよい)。
- 使える文字の種類は 26+10=36種類(足し算)。
- 8文字:368=2,821,109,907,456通り。÷100,000,000=約28,211秒。÷3,600=約7.8時間。
- 10文字:3610=3,656,158,440,062,976通り。÷100,000,000=約36,561,584秒。÷86,400=約423日(約1.2年)。
- 2文字増やしただけで、36×36=1,296倍になりました。長さを少し伸ばすだけで、総当たりはずっと難しくなります。
練習
さわってみよう
パスワードの強さを数で見る
使える文字の種類と長さを選ぶと、組合せの数と、総当たりで全部試すのにかかる時間の目安が出ます。まず「英小文字だけ・8文字」から始めて、①記号を足す、②長さを2文字増やす、のどちらが時間を伸ばすか、押す前に予想してみましょう。試す速さを変えると、同じパスワードでも時間が大きく変わることも確かめてください。
種類を増やすと底(k)が、長さを増やすと指数(n)が大きくなります。指数が1増えるごとに k 倍になるので、長さを伸ばすのがよく効きます。ただし、これはでたらめな文字列の場合の上限の目安です。単語や名前を使ったパスワードは、辞書攻撃でずっと早く当てられます。
やってみよう(共通テスト形式)
このサイトで作った問題です(過去の試験問題ではありません)。
図書委員の A さんは、学校図書館の本の予約サイトに利用登録をしている。次は、A さんと B さんの会話である。
A さん:パスワードは「英小文字と数字だけ」で、長さは8文字にするように書いてあるよ。
B さん:使える文字は英小文字26種類と数字10種類だから、ありうるパスワードは ア 通りだね。
A さん:1秒に1億回ためせるコンピュータで総当たりされたら、全部ためし終わるのにどれくらいかかるのかな。
B さん:計算すると イ くらいだね。でも、このサイトはパスワードを入れたあと、登録したスマホに届く6けたの確認コードを入れないとログインできないしくみになっているよ。
この単元が出た過去問の解説
- 2025年 本試験 第1問 問27セグメントLEDの組合せの数とエラーコードの桁数(空欄ウ〜カ)
- 2025年 追・再試験 第1問 問4ラーメンの注文を数値で送る:組合せを区別できる数の決め方(空欄ケ・コ)
- 2025年 追・再試験 第2問A 問1パスワードのパターン数と、文字数を増やしたときの倍率(空欄ア・イ)
- 2025年 追・再試験 第2問A 問2会員登録のときの、情報セキュリティから見た行動(空欄ウ)
- 2025年 追・再試験 第2問A 問3パスワードと認証コードは何認証か。2つを組み合わせる利点(空欄エ・オ)
- 2025年 追・再試験 第2問A 問4会員証の不正な複製を防げない方式はどれか(空欄カ)
- 2026年 追・再試験 第2問A 問4写真のピースサインから指紋が読み取られる。背景にある技術の進歩(空欄キ)
- 2026年 追・再試験 第2問A 問6アカウント情報をだまし取る手口と、関係する法律(空欄ケ)
ちょっと寄り道:豆知識・こぼれ話
試験に出るとはかぎりませんが、知っていると情報がもっと面白くなる話です。
最初のパスワードは、いつ使われた?
コンピュータでパスワードを使った最初の仕組みとして知られているのは、アメリカのマサチューセッツ工科大学(MIT)で1961年に初めて公開された CTSS というシステムです。それまでのコンピュータは、1人ずつ順番に使うものでした。CTSS は、1台のコンピュータを何人もが同時に使えるようにしたので、自分のファイルをほかの人に見られないようにする必要が出てきました。そこで、1人一人にアカウントを作り、自分だけのパスワードを決めるという考え方が取り入れられたのです。
参考:MIT News「Fernando “Corby” Corbató, computing pioneer, dies」(2019年7月)
「私はロボットではありません」の正体
ゆがんだ文字を読ませたり、信号機の写った画像を選ばせたりする確認を、CAPTCHA(キャプチャ)といいます。2000年ごろ、アメリカのカーネギーメロン大学の研究者たちが名づけたもので、「コンピュータと人間を見分けるための、完全に自動化された公開チューリングテスト」という英語の頭文字です(チューリングテストは、相手が人間かコンピュータかを見分けるテストのこと)。プログラムによる大量のアカウント登録などを防ぐために考えられました。普通の認証は「その人本人か」を確かめますが、CAPTCHA は「人間かどうか」を確かめているのです。
参考:L. von Ahn, M. Blum, N. J. Hopper, J. Langford, “CAPTCHA: Using Hard AI Problems for Security”, EUROCRYPT 2003
わからなかったら、ここへもどる
- 中学数学「累乗」(同じ数を何回もかける)準備中
先生・おうちの方へ
つまずきやすい所:①組合せの数で、種類の数と長さを足したりかけたりする(36×8、836 など)。「1文字ごとに○通り、それを長さの回数かける」と、位ごとの箱の図で確かめると直ります。②種類の数を足すことと、長さでかけることの区別(英小文字と数字なら 26+10)。③2段階認証と多要素認証の混同。④秒を時間・日・年に直すときのけたの間違い。
授業で使うとき:「さわってみよう」の部品は、実際のパスワードを入力させず、文字の種類と長さだけで計算します(入力・保存・送信はしません)。「記号を足す」と「長さを2文字増やす」のどちらが効くかを予想させてから確かめると、指数の効き目が実感できます。試す速さの欄を変えて、前提によって時間が何桁も変わることにも触れてください。
共通テストとのつながり:令和7年度(2025年1月実施)の追試験で、パスワードの文字の種類と長さからパターン数を求め、条件を変えたときの倍率を答える設問と、パスワードと認証コードを使う認証の種類(知識・所有物・生体)と利点を問う設問が出ました。このページの問題は、同じ型を別の場面と数値で自作しています。
正確さについて:認証の3要素(知識情報・所持情報・生体情報)、多要素認証と2要素認証の説明、パスワードの作り方・保管・使い回しをしない・定期的な変更は不要(流出時に変更)は、総務省「国民のためのサイバーセキュリティサイト」の「安全なパスワードの設定・管理」(NIST SP800-63B と NISC の考え方を紹介)に合わせています。計算はすべて verify/c1-ninsho.py で検算しました(1年=365日)。総当たりの時間は、文字をでたらめに選んだときの上限の目安で、実際の速さは機器やパスワードの保管方法で大きく変わります。
根拠:学習指導要領解説 情報編は、(1)イ(イ) の例として「推測されにくいパスワードや生体認証などの個人認証の必要性」を扱うことをあげています。文部科学省の研修用教材 学習2 でも、数字だけでなく英字・記号を使えることの意味を考えさせる活動や、二要素認証(知識・所持・生体のうち2つ)が示されています。
学習指導要領:情報Ⅰ (1)ア(イ)・イ(イ) / 参考:高等学校学習指導要領(平成30年告示)解説 情報編 情報Ⅰ (1)ア(イ)・イ(イ)、文部科学省「高等学校情報科『情報Ⅰ』教員研修用教材」第1章 学習2 情報セキュリティ(認証・パスワードの安全性・二要素認証)、総務省「国民のためのサイバーセキュリティサイト」安全なパスワードの設定・管理 https://www.soumu.go.jp/main_sosiki/cybersecurity/kokumin/security/business/staff/06/ (2026年11月確認)、不正アクセス行為の禁止等に関する法律(平成11年法律第128号)第2条第4項・第3条・第5条 e-Gov法令検索 https://laws.e-gov.go.jp/law/411AC0000000128、大学入試センター 令和7年度 大学入学共通テスト 追試験「情報Ⅰ」第2問(パスワードの組合せと認証の種類の出題の確認。問題・数値・場面は使っていない)